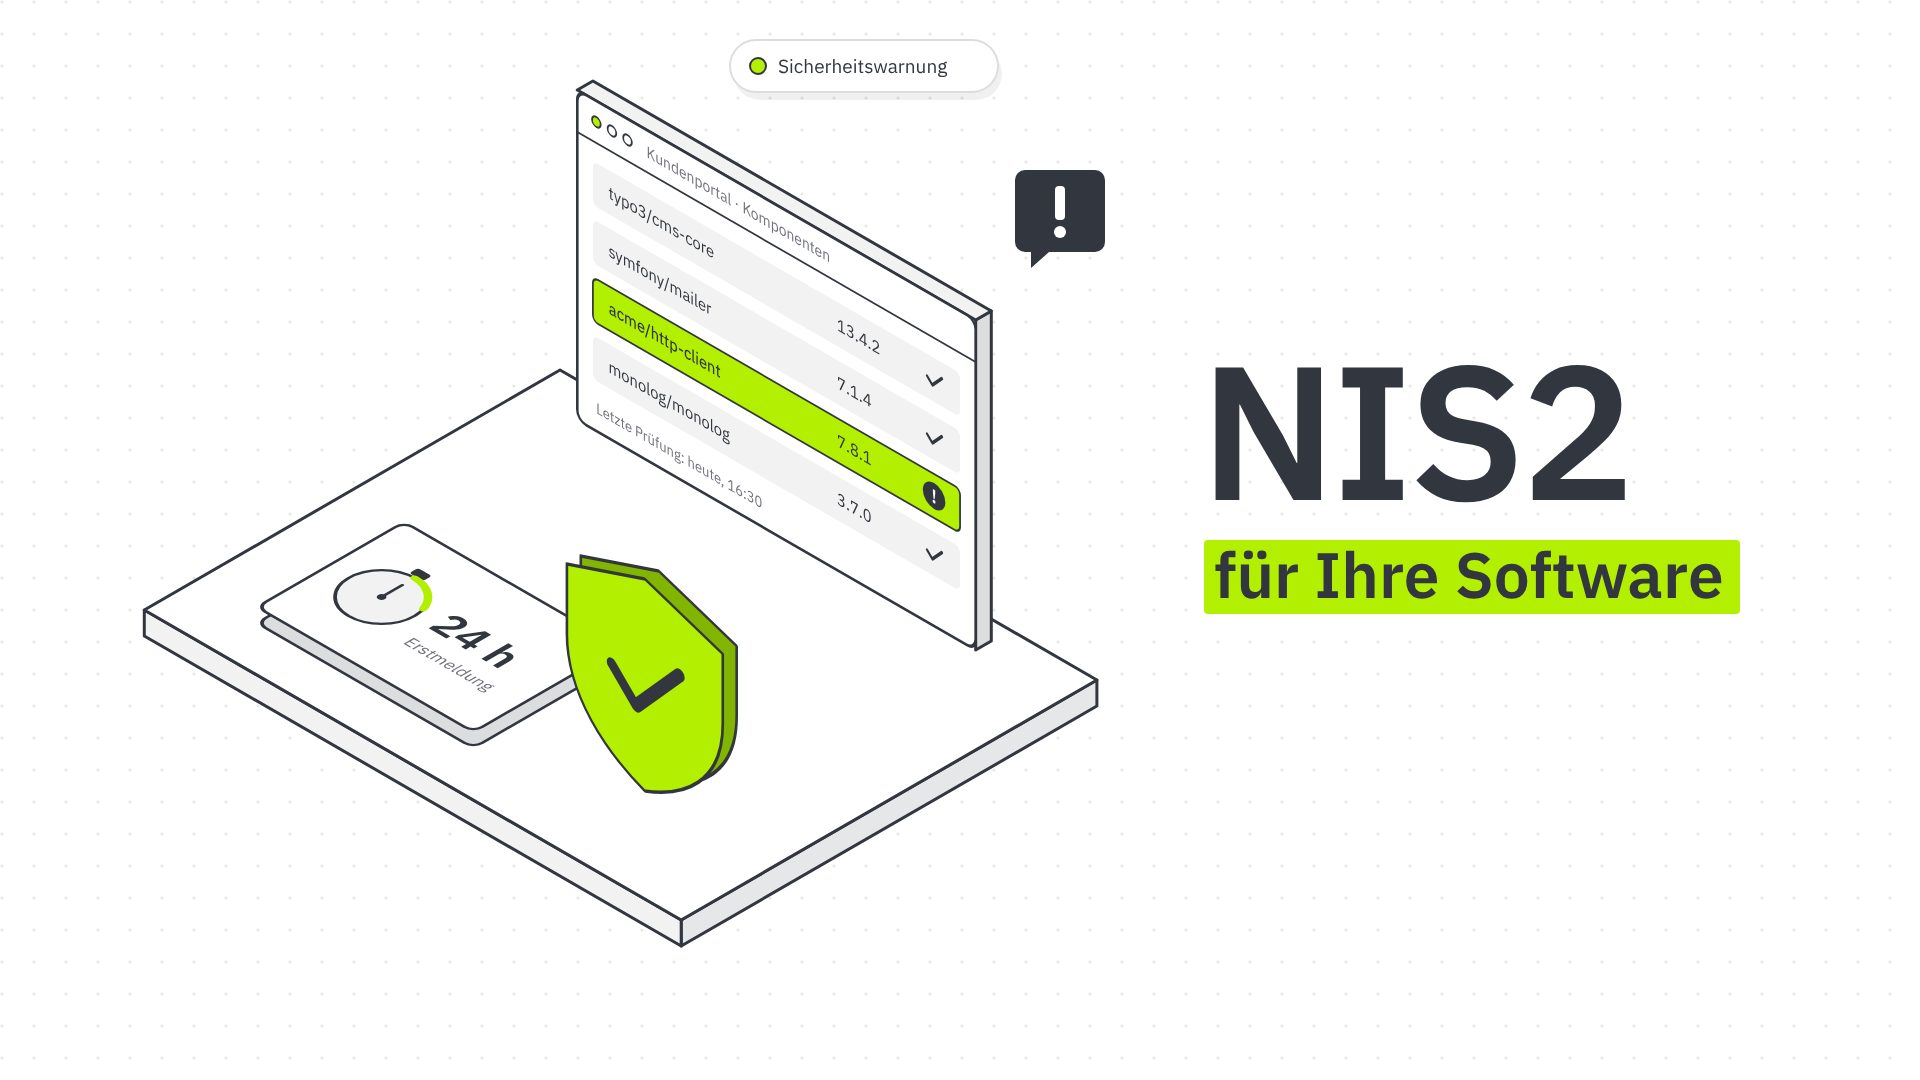
Freitag, 16:30 Uhr. Kurz vor dem Wochenende kommt eine Sicherheitswarnung rein. In einer weit verbreiteten Softwarebibliothek steckt eine kritische Lücke. Nutzt das eigene Kundenportal diese Bibliothek? Wer schaut nach, wer entscheidet über das Update? Ob ein Team jetzt schnell reagieren kann, entscheidet sich meist schon zu Projektbeginn.
Was ist NIS2?
NIS2 ist eine EU-Richtlinie, die Unternehmen besser gegen Cyberangriffe schützen soll. In Deutschland gilt sie seit dem 6. Dezember 2025. Wer betroffen ist, muss sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) registrieren, Sicherheitsrisiken aktiv managen und ernste Vorfälle melden.
Neu ist, dass die Geschäftsführung persönlich verantwortlich ist und haftet, wenn etwas versäumt wird.
Betrifft NIS2 auch mein Unternehmen?
Das hängt von zwei Dingen ab, der Branche und der Größe. Erfasst sind unter anderem Energie, Verkehr, Gesundheit, Chemie, Lebensmittel, Industrie und digitale Dienste. Bei der Größe hilft diese Faustregel weiter.
- Wichtige Einrichtung: ab 50 Beschäftigten oder jeweils mehr als 10 Mio. Euro Umsatz und Bilanzsumme
- Besonders wichtige Einrichtung: ab 250 Beschäftigten oder mehr als 50 Mio. Euro Umsatz und mehr als 43 Mio. Euro Bilanzsumme
Es gibt Ausnahmen in beide Richtungen. Betreiber kritischer Anlagen zum Beispiel sind unabhängig von ihrer Größe dabei. Ob Sie betroffen sind, können Sie in wenigen Minuten mit der Betroffenheitsprüfung des BSI checken.
Dienstleister sind nicht automatisch NIS2-pflichtig, bekommen aber oft Sicherheitsanforderungen ihrer Kunden weitergereicht.
Was hat NIS2 mit Software zu tun?
Eine ganze Menge. Das Gesetz nennt die sichere Entwicklung und Wartung von IT-Systemen ausdrücklich als Pflicht. Im Alltag eines Softwareprojekts geht es dabei vor allem um fünf Dinge.
- Lücken schnell finden und schließen. Man weiß, welche Bausteine in der Anwendung stecken, prüft sie regelmäßig und spielt Updates zügig ein.
- Zugänge im Griff haben. Jede Person sieht nur, was sie sehen muss. Wichtige Zugänge sind zusätzlich abgesichert, etwa mit einem zweiten Faktor beim Login.
- Sauber entwickeln. Code wird gegengelesen und getestet, bevor er live geht.
- Für den Ernstfall vorsorgen. Backups und Notfallpläne sind vorhanden und wurden auch ausprobiert.
- Regelmäßig nachprüfen. Sicherheitstests zeigen, ob die Maßnahmen wirklich greifen.
Was passiert, wenn doch etwas schiefgeht?
Ernste Sicherheitsvorfälle müssen in drei Schritten gemeldet werden.
- Erste Meldung: innerhalb von 24 Stunden
- Ausführlichere Meldung mit erster Einschätzung: innerhalb von 72 Stunden
- Abschlussbericht: spätestens einen Monat später
Die gute Nachricht ist, dass nicht jede Sicherheitslücke gleich ein Meldefall ist. Kritisch wird es, wenn sie ausgenutzt wird und den Betrieb erheblich stören oder großen Schaden anrichten kann. Wer prüft, entscheidet und meldet, sollte deshalb vorher feststehen.
Warum sich Sicherheit von Anfang an lohnt
Sicherheit nachträglich in eine fertige Anwendung einzubauen, ist mühsam und teuer. Viel einfacher ist es, sie von Beginn an mitzuplanen. Bei TEAM23 machen wir das seit jeher so, bei internen Anwendungen genauso wie bei digitalen Angeboten für Kundinnen und Kunden. NIS2 schreibt jetzt verbindlich vor, was in guten Softwareprojekten ohnehin dazugehören sollte. Drei Dinge machen dabei den Unterschied.
Sicherheit gehört in die Planung. Schon beim Projektstart klären wir, welche Daten eine Anwendung verarbeitet, wer darauf zugreifen darf und welche externen Bausteine sie braucht. Während der Entwicklung prüfen wir eingesetzte Bausteine auf bekannte Lücken, lesen Code gegenseitig gegen und testen gründlich. Bei Bedarf binden wir zusätzliche Sicherheitstools ein, deren Ergebnisse unsere Entwickler:innen regelmäßig auswerten.
Jede Aufgabe hat eine verantwortliche Person. Gutes Projektmanagement sorgt dafür, dass Sicherheitsthemen nicht auf die lange Bank geschoben werden. Wartungsverträge mit festen Reaktionszeiten regeln, was nach dem Start passiert.
Alle wissen, wer was macht. Gemeinsam legen wir fest, wer bei einer Warnung prüft, wer entscheidet und wer wen informiert. Für dringende Fälle gibt es einen direkten Draht.
„Wenn eine Sicherheitswarnung reinkommt, will ich nicht erst suchen müssen, wo eine Komponente überall im Einsatz ist. Ist das von Anfang an dokumentiert und klar, wer das Update freigibt, können wir schnell reagieren, auch am Freitagnachmittag.“ – Manuel Leitenmaier, Webentwickler bei TEAM23
Unternehmen, die NIS2 umsetzen müssen, begleiten wir auch beratend. Wir übersetzen die Anforderungen in konkrete Aufgaben für ihre Software und setzen sie technisch um. Die rechtliche Bewertung bleibt beim Unternehmen.
Schnellcheck: Ist Ihre Software gut vorbereitet?
- Wissen Sie, welche externen Bausteine in Ihrer Anwendung stecken?
- Werden diese automatisch auf Sicherheitslücken geprüft?
- Ist klar, wie schnell kritische Updates eingespielt werden?
- Weiß Ihr Team, wer bei einer Warnung prüft, entscheidet und informiert, auch am Wochenende?
- Haben Sie mit Ihren Dienstleistern feste Reaktionszeiten vereinbart?
Häufige Fragen zu NIS2 und Software
Gilt NIS2 auch für Websites und Kundenportale?
Ja, wenn das Unternehmen selbst unter NIS2 fällt. Dann zählen alle IT-Systeme dazu, mit denen es seine Leistungen erbringt.
Muss ich jede Sicherheitslücke melden?
Nein. Meldepflichtig sind nur ernste Vorfälle, die zum Beispiel den Betrieb stark stören oder großen Schaden anrichten. Eine bekannte Lücke, die nicht ausgenutzt wurde, gehört in der Regel nicht dazu.
Sprechen Sie uns an
Sie planen ein Softwareprojekt oder wollen wissen, wie gut Ihre Anwendung aufgestellt ist? Melden Sie sich gerne.
Über den/die Autor:in
Peter Mack ist Digital Marketing Manager bei TEAM23. Er bereitet Fachwissen aus Softwareentwicklung, UX und Beratung für Entscheider:innen auf und schreibt über Themen wie NIS2, Barrierefreiheit und KI.